Zusammenfassung
Für den Mittelstand ist E-Mail der wichtigste Kanal zu Kunden, Lieferanten und Banken – und zugleich ein Einfallstor für Betrug. Drei DNS-Einträge verhindern, dass Fremde unter der eigenen Absenderadresse schreiben können: SPF, DKIM und DMARC. Wie konsequent deutsche Mittelständler diese Werkzeuge nutzen, zeigt diese Auswertung von 1.000 Unternehmen mit 50 bis 4.999 Beschäftigten im Vergleich zu den 40 DAX-Konzernen.
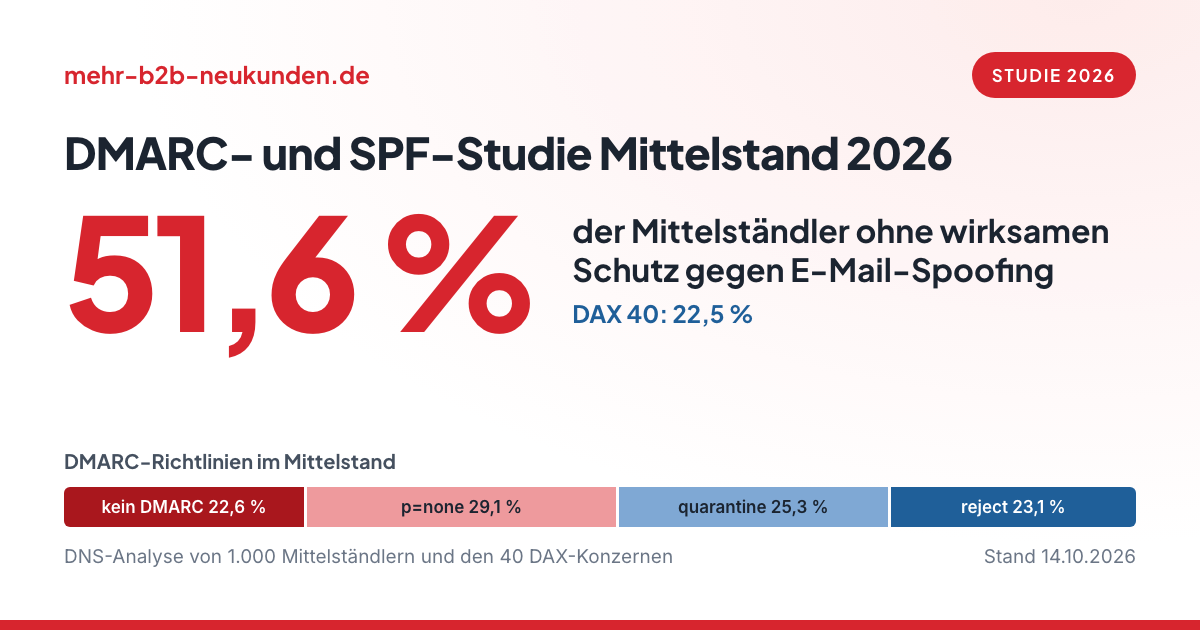
Das Ergebnis ist ernüchternd. 77,4 % der Mittelständler mit E-Mail-Empfang haben zwar einen DMARC-Eintrag, durchgesetzt wird er aber nur bei 48,4 %. Bei 51,6 % fehlt die Richtlinie ganz oder steht auf p=none. Gefälschte Mails im Namen dieser Unternehmen werden dann in aller Regel trotzdem zugestellt.
- Mittelstand deutlich hinter dem DAX: DMARC durchgesetzt bei 48,4 % gegenüber 77,5 %. Die strengste Stufe reject nutzen 23,1 % gegenüber 65,0 %.
- DMARC nur auf dem Papier: 10,2 % haben eine Richtlinie ohne Schutzwirkung und ohne Berichtsadresse.
- Je kleiner, desto verwundbarer: 41,0 % setzen DMARC bei 50–249 Beschäftigten durch, 53,7 % bei 1.000–4.999 Beschäftigten.
- SPF ist Standard, aber nicht fehlerfrei: 96,2 % nutzen SPF, 2,5 % überschreiten jedoch das Limit von zehn DNS-Abfragen.
- Voll abgesichert sind 45,7 % des Mittelstands gegenüber 75,0 % der DAX-Konzerne.
- Moderne Zusatzstandards fehlen: MTA-STS nutzen 4,3 % des Mittelstands, aber 30,0 % der DAX-Konzerne.
Was SPF, DKIM und DMARC leisten
Das Mail-Protokoll SMTP stammt aus einer Zeit, in der niemand mit Betrug rechnete: Jeder Server kann eine beliebige Absenderadresse eintragen. Drei Standards schließen diese Lücke, indem der Inhaber einer Domain im DNS öffentlich festlegt, wer in ihrem Namen senden darf.
- SPF (Sender Policy Framework) listet die Server und Dienste, die E-Mails für die Domain verschicken dürfen. Die Abschlussregel am Ende, etwa
-alloder~all, sagt Empfängern, wie streng sie mit allen anderen Absendern umgehen sollen. - DKIM (DomainKeys Identified Mail) versieht jede Mail mit einer kryptografischen Signatur. Der öffentliche Schlüssel liegt im DNS unter einem sogenannten Selektor. So lässt sich prüfen, ob die Nachricht wirklich von der Domain stammt und unterwegs nicht verändert wurde.
- DMARC verknüpft beides mit der Absenderadresse, die Empfänger im Postfach sehen, und legt fest, was mit Mails passiert, die durchfallen: nichts (
p=none), Spam-Ordner (p=quarantine) oder Ablehnung (p=reject). Über die Berichtsadresseruaerhält der Domaininhaber zudem regelmäßig Auswertungen, wer in seinem Namen sendet.
Erst das Zusammenspiel schützt. SPF und DKIM prüfen technische Absender, nicht die sichtbare Adresse im Postfach. Ohne durchgesetzte DMARC-Richtlinie bleibt die Fälschung einer Domain deshalb möglich. Gleichzeitig verbessern korrekt gesetzte Einträge die Zustellbarkeit legitimer Mails, weil Postfachanbieter authentifizierte Absender bevorzugen.
Ergebnis 1: DMARC ist verbreitet, wird aber selten durchgesetzt
Gut drei von vier Mittelständlern (77,4 %) haben einen DMARC-Eintrag veröffentlicht. Wer nur zählt, ob ein Eintrag existiert, überschätzt den Schutz jedoch deutlich. Entscheidend ist die Richtlinie: 29,1 % der Unternehmen stehen auf p=none, 22,6 % haben gar keinen Eintrag. Zusammen ergibt das den Anteil von 51,6 % ohne wirksamen Schutz.
Rot: keine Schutzwirkung, Blau: durchgesetzte Richtlinie. Rundungsbedingt kann die Summe der Segmente geringfügig von 100 % abweichen.
Quelle: mehr-b2b-neukunden.de, DMARC-Studie 2026 · Basis: 949 Mittelstands- und 40 DAX-40-Domains mit MX-Eintrag, Messung am 14.10.2026 · Lizenz: CC BY 4.0
Daten als Tabelle anzeigen
| Gruppe | kein DMARC | p=none | p=quarantine | p=reject | durchgesetzt | mit rua |
|---|---|---|---|---|---|---|
| Mittelstand | 22,6 % | 29,1 % | 25,3 % | 23,1 % | 48,4 % | 58,5 % |
| DAX 40 | 0,0 % | 22,5 % | 12,5 % | 65,0 % | 77,5 % | 95,0 % |
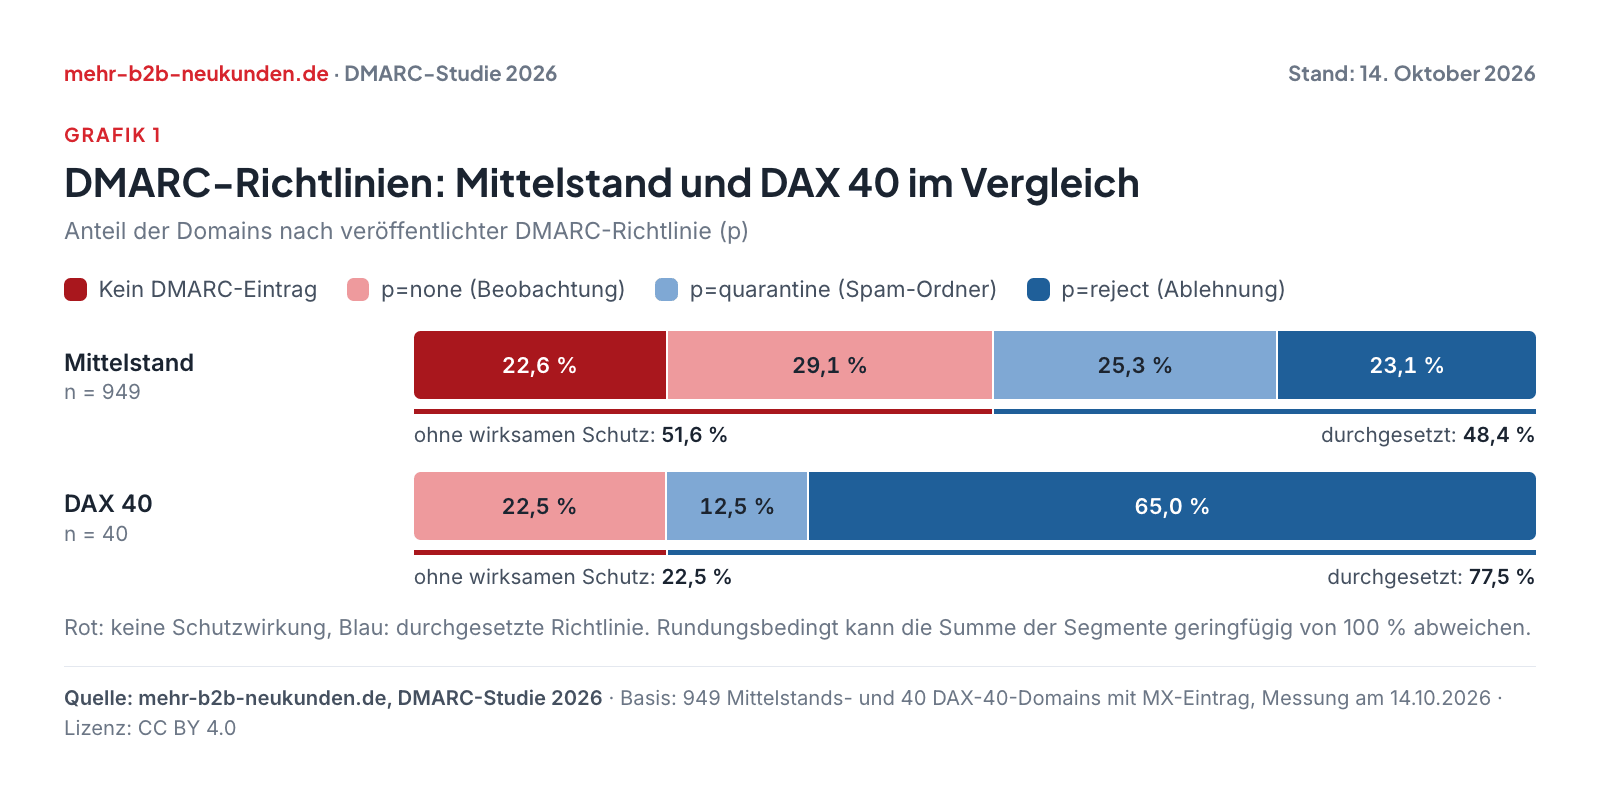
Bei den DAX-Konzernen sieht das Bild anders aus: Alle haben einen DMARC-Eintrag (100,0 %), und 65,0 % nutzen die strengste Stufe reject. Im Mittelstand weisen nur 23,1 % gefälschte Mails konsequent ab.
DMARC nur auf dem Papier
Besonders kritisch ist eine Gruppe von 10,2 % der Mittelständler: Sie haben DMARC auf p=none gesetzt und keine Berichtsadresse hinterlegt. Der Eintrag schützt damit nicht, und das Unternehmen erfährt nicht einmal, wenn jemand seine Domain missbraucht. Diese Konstellation deutet darauf hin, dass DMARC einmal eingerichtet und danach nicht weiterverfolgt wurde. Insgesamt hinterlegen 58,5 % der Mittelständler eine Berichtsadresse, bei den DAX-Konzernen sind es 95,0 %.
Ergebnis 2: Je kleiner das Unternehmen, desto verwundbarer
Die Unternehmensgröße spielt eine messbare Rolle. In der kleinsten Klasse mit 50–249 Beschäftigten setzen 41,0 % DMARC durch, bei 250–999 Beschäftigten 50,0 % und bei 1.000–4.999 Beschäftigten 53,7 %. Selbst die größten Mittelständler liegen damit klar unter dem DAX-Wert von 77,5 %.
Quelle: mehr-b2b-neukunden.de, DMARC-Studie 2026 · Basis: 949 Mittelstands- und 40 DAX-40-Domains mit MX-Eintrag, Messung am 14.10.2026 · Lizenz: CC BY 4.0
Daten als Tabelle anzeigen
| Gruppe | n | DMARC vorhanden | durchgesetzt | voll abgesichert | ohne wirksames DMARC |
|---|---|---|---|---|---|
| 50–249 Beschäftigte | 295 | 77,3 % | 41,0 % | 39,0 % | 59,0 % |
| 250–999 Beschäftigte | 356 | 76,4 % | 50,0 % | 47,2 % | 50,0 % |
| 1.000–4.999 Beschäftigte | 298 | 78,9 % | 53,7 % | 50,7 % | 46,3 % |
| Mittelstand gesamt | 949 | 77,4 % | 48,4 % | 45,7 % | 51,6 % |
| DAX 40 | 40 | 100,0 % | 77,5 % | 75,0 % | 22,5 % |
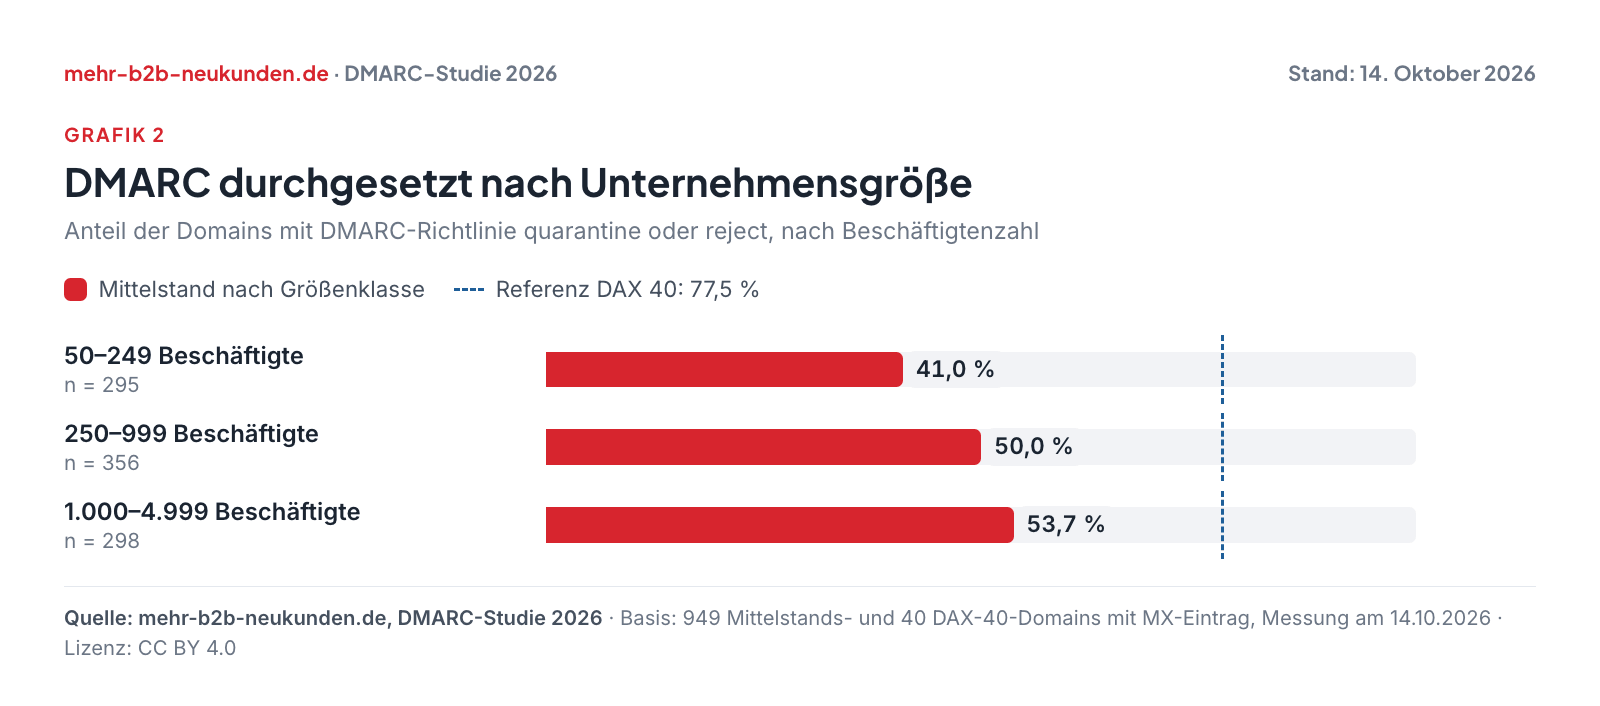
Der Abstand ist naheliegend: Kleinere Unternehmen haben seltener eigene Verantwortliche für IT-Sicherheit, und der Wechsel auf eine durchgesetzte Richtlinie setzt einen Überblick über alle Dienste voraus, die im Namen der Firma Mails verschicken. Für Betrüger sind diese Firmen nicht weniger interessant, denn auch dort werden täglich Rechnungen bezahlt und Bankverbindungen per E-Mail abgestimmt. Beim Anteil ganz ohne wirksames DMARC reicht die Spanne von 59,0 % in der kleinsten bis 46,3 % in der größten Klasse.
Ergebnis 3: Weniger als die Hälfte ist voll abgesichert
Für wirksamen Schutz müssen zwei Dinge zusammenkommen: ein korrekter SPF-Eintrag (genau ein Eintrag, höchstens zehn DNS-Abfragen, Abschluss mit -all, ~all oder einem Verweis per redirect) und eine durchgesetzte DMARC-Richtlinie. Diese Kombination erfüllen 45,7 % des Mittelstands und 75,0 % der DAX-Konzerne.
Mittelstand (n = 949)
DAX 40 (n = 40)
| Schutzstufe | Mittelstand | DAX 40 |
|---|---|---|
| Voll abgesichert | 45,7 % | 75,0 % |
| TeilweiseDMARC durchgesetzt, SPF fehlerhaft | 2,7 % | 2,5 % |
| Ohne wirksamen Schutzkein DMARC oder p=none | 51,6 % | 22,5 % |
Quelle: mehr-b2b-neukunden.de, DMARC-Studie 2026 · Basis: 949 Mittelstands- und 40 DAX-40-Domains mit MX-Eintrag, Messung am 14.10.2026 · Lizenz: CC BY 4.0
Daten als Tabelle anzeigen
| Schutzstufe | Mittelstand | DAX 40 |
|---|---|---|
| Voll abgesichert | 45,7 % | 75,0 % |
| Teilweise (DMARC durchgesetzt, SPF fehlerhaft) | 2,7 % | 2,5 % |
| Ohne wirksamen Schutz (kein DMARC oder p=none) | 51,6 % | 22,5 % |
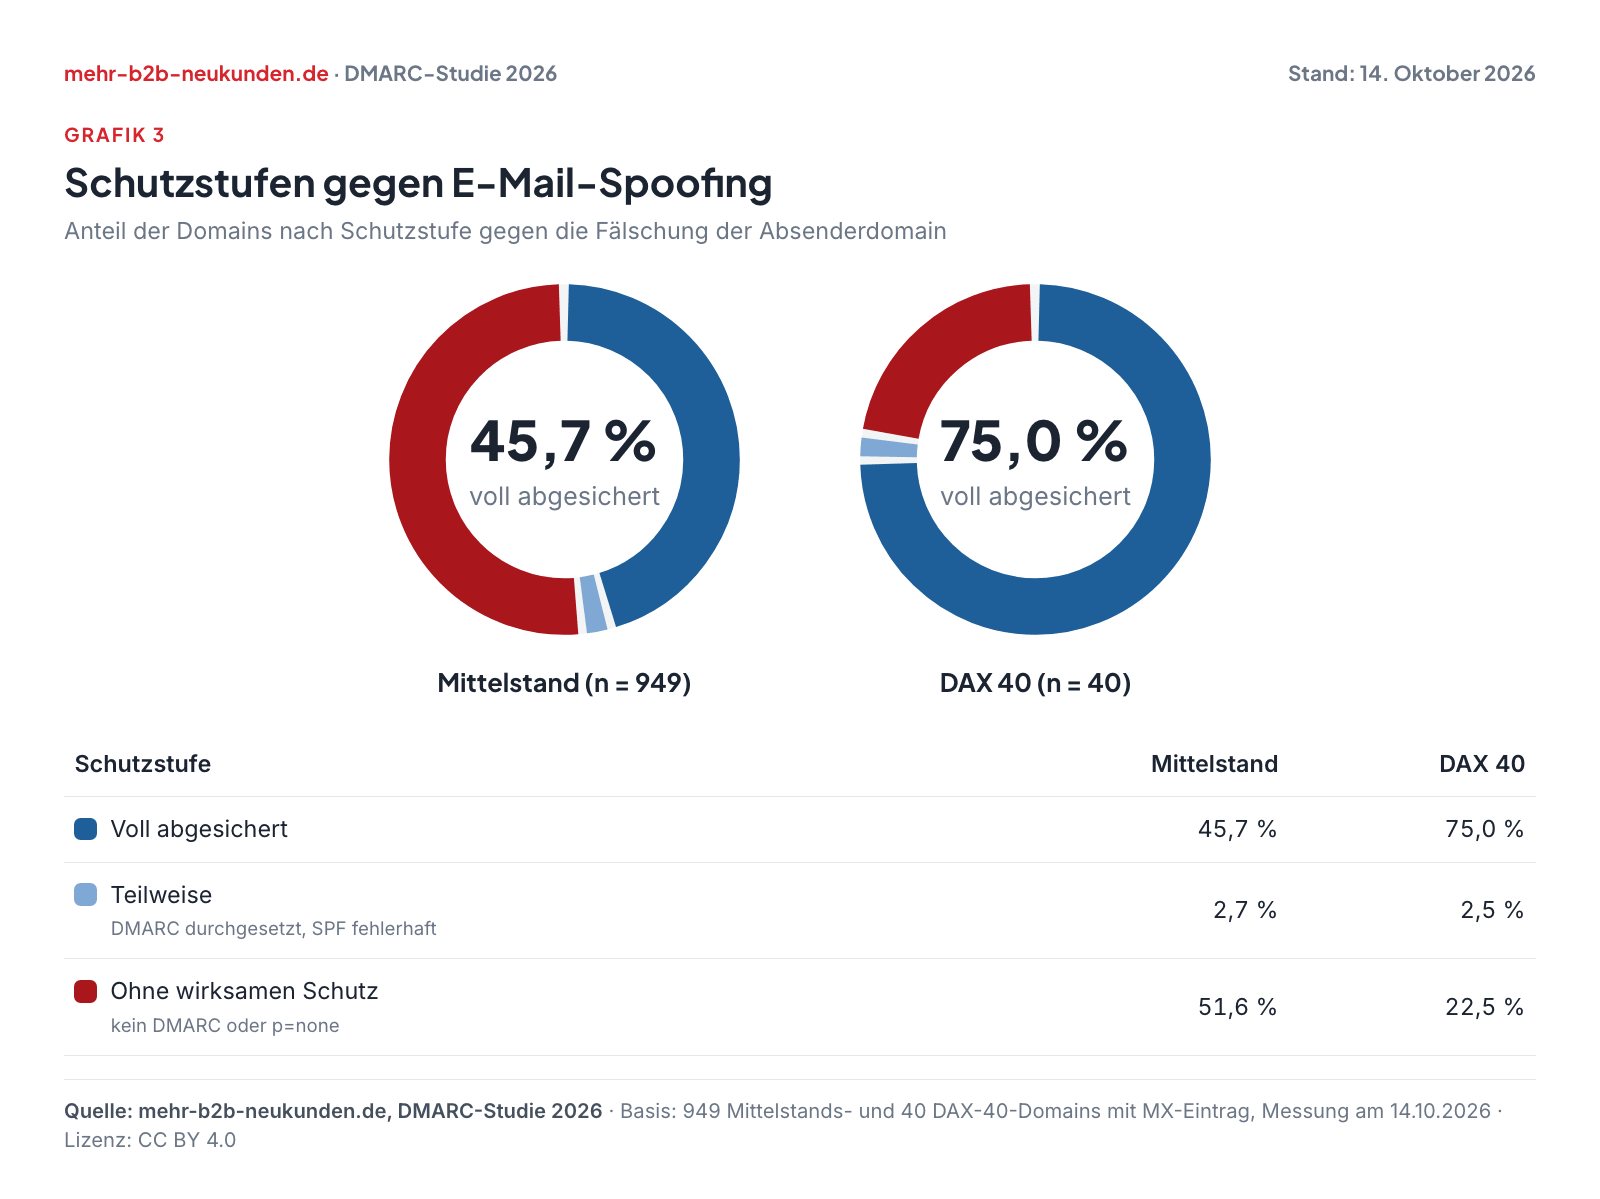
Die Zwischenstufe „teilweise“ ist mit 2,7 % klein: Wer DMARC durchsetzt, hat in aller Regel auch SPF im Griff. Das eigentliche Problem liegt eine Stufe davor, bei der großen Gruppe ohne wirksame DMARC-Richtlinie. Bemerkenswert ist außerdem, dass 54,1 % der Mittelständler alle drei Einträge veröffentlicht haben, also SPF, DMARC und einen auffindbaren DKIM-Schlüssel (DAX 40: 85,0 %). Vorhanden heißt aber noch nicht wirksam.
Ergebnis 4: SPF ist Standard, aber nicht fehlerfrei
SPF ist der älteste der drei Standards und fast flächendeckend im Einsatz: 96,2 % des Mittelstands und 97,5 % der DAX-Konzerne veröffentlichen einen Eintrag. Unterschiede zeigen sich im Detail, vor allem bei der Abschlussregel und bei technischen Fehlern.
Quelle: mehr-b2b-neukunden.de, DMARC-Studie 2026 · Basis: 949 Mittelstands- und 40 DAX-40-Domains mit MX-Eintrag, Messung am 14.10.2026 · Lizenz: CC BY 4.0
Daten als Tabelle anzeigen
| Merkmal | Mittelstand | DAX 40 |
|---|---|---|
| -all (Fail) | 63,4 % | 55,0 % |
| ~all (SoftFail) | 29,2 % | 37,5 % |
| redirect | 2,0 % | 2,5 % |
| ?all oder +all | 1,5 % | 2,5 % |
| Kein SPF-Eintrag | 3,8 % | 2,5 % |
| Über 10 DNS-Lookups | 2,5 % | 0,0 % |
| Mehrere SPF-Einträge | 0,2 % | 0,0 % |
| SPF ohne all-Regel | 0,1 % | 0,0 % |
| SPF vorhanden | 96,2 % | 97,5 % |
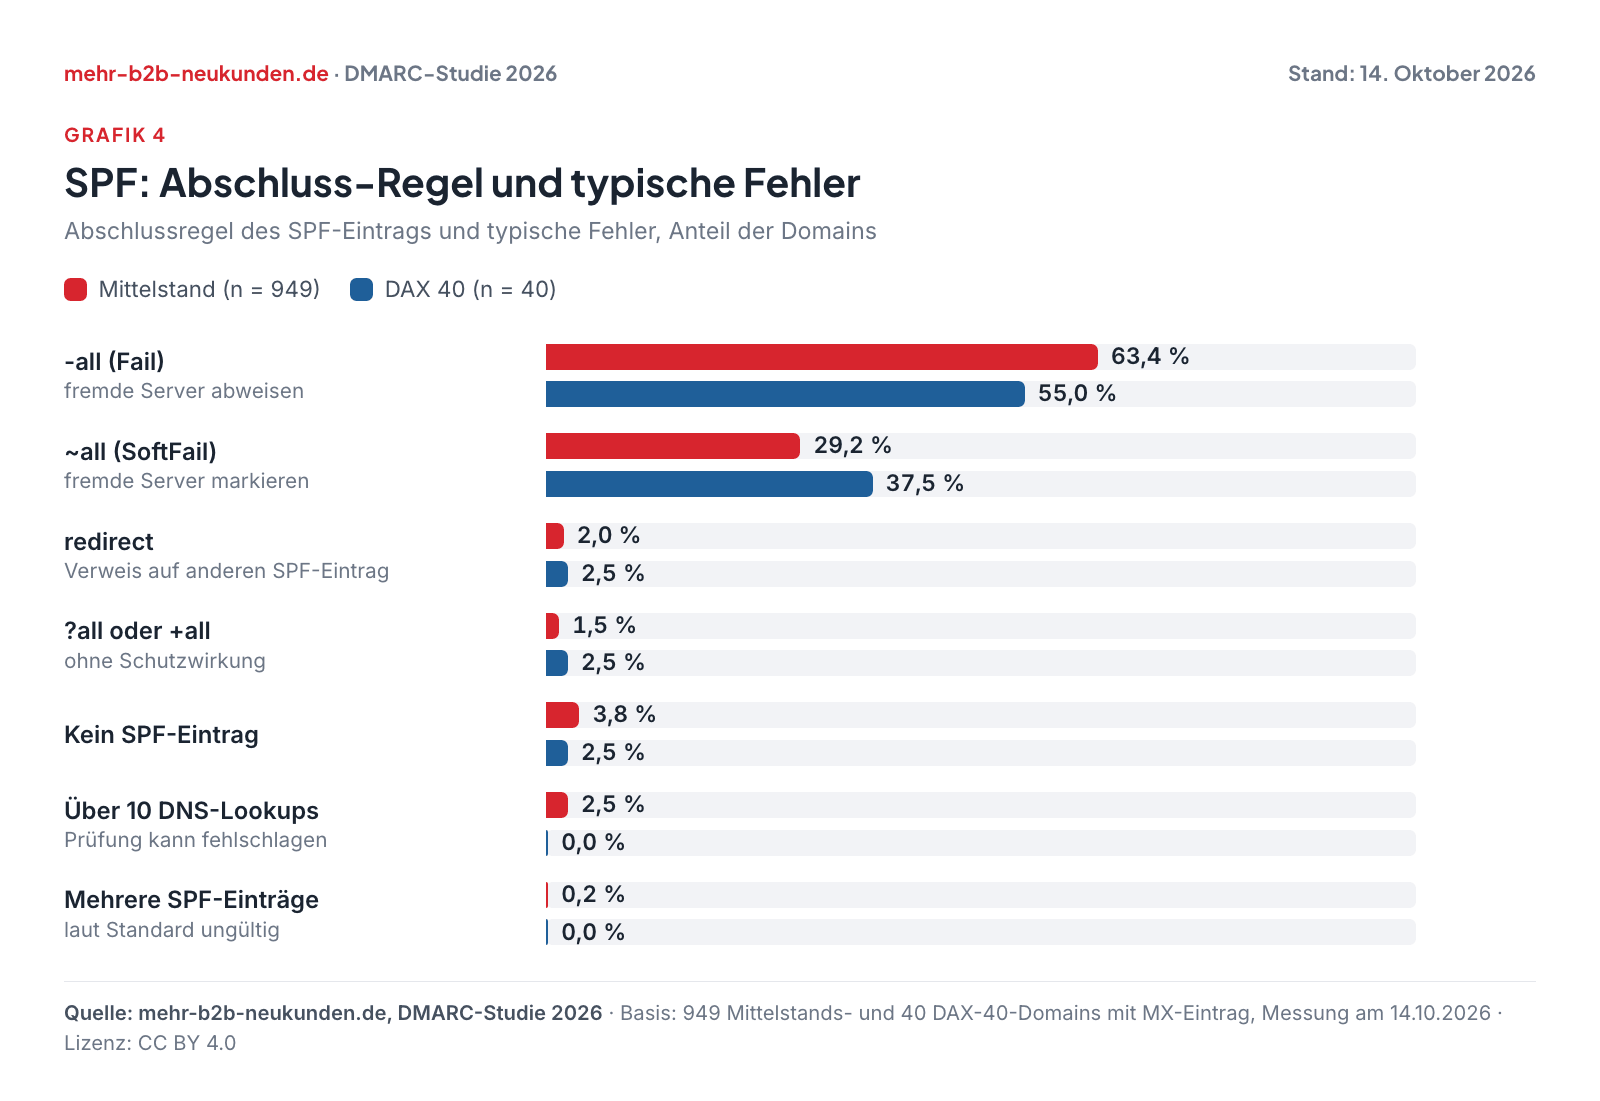
Die strikte Variante -all nutzen 63,4 % des Mittelstands und damit mehr als die DAX-Konzerne (55,0 %), die häufiger auf ~all setzen (37,5 %). Das ist kein Widerspruch: Bei durchgesetztem DMARC entscheidet die DMARC-Richtlinie über den Umgang mit Fälschungen, und ~all gilt dann als gängige Wahl. Ohne DMARC ist die SPF-Abschlussregel dagegen das einzige Signal an Empfänger.
Kritisch sind zwei Fehlerbilder. 1,5 % der Mittelständler (14 Unternehmen) schließen ihren SPF-Eintrag mit ?all oder +all ab. Damit ist jeder Server der Welt neutral bewertet oder sogar ausdrücklich erlaubt, der Eintrag also wirkungslos. Und 2,5 % überschreiten das Limit von zehn DNS-Abfragen, das der SPF-Standard vorgibt. Empfänger brechen die Prüfung dann mit einem Fehler ab, was die Zustellung legitimer Mails gefährdet. Bei den DAX-Konzernen kommt das nicht vor (0,0 %). Ob Ihr Eintrag betroffen ist, zeigt der SPF-Check, der die Abfragen zählt.
Ergebnis 5: Die Mail-Infrastruktur prägt das Schutzniveau
Über die MX-Einträge lässt sich erkennen, welcher Dienst die eingehenden Mails eines Unternehmens annimmt. Im Mittelstand dominieren zwei Gruppen: Microsoft 365 mit 36,7 % und eigene oder kleinere Mailserver mit 37,2 %. Dahinter folgen spezialisierte E-Mail-Security-Dienste wie Hornetsecurity (7,5 %) und Google Workspace (3,7 %).
Anteil am Mittelstand (Mail-Empfang)
DMARC durchgesetzt je Anbieter
- Anteil durchgesetzt
- Mittelstand gesamt: 48,4 %
Nicht ausgewiesen wegen kleiner Fallzahl: Mimecast: n = 19, Sophos: n = 14. Auch bei den ausgewiesenen Anbietern sind die Gruppen teils klein; Unterschiede sind als Tendenz zu lesen.
Quelle: mehr-b2b-neukunden.de, DMARC-Studie 2026 · Basis: 949 Mittelstands- und 40 DAX-40-Domains mit MX-Eintrag, Messung am 14.10.2026 · Lizenz: CC BY 4.0
Daten als Tabelle anzeigen
| Anbieter | Anteil | n | DMARC vorhanden | durchgesetzt | voll abgesichert |
|---|---|---|---|---|---|
| Sonstige / eigener Server | 37,2 % | 353 | 69,7 % | 43,9 % | 41,9 % |
| Microsoft 365 | 36,7 % | 348 | 82,2 % | 52,3 % | 50,0 % |
| Hornetsecurity | 7,5 % | 71 | 85,9 % | 54,9 % | 53,5 % |
| Google Workspace | 3,7 % | 35 | 82,9 % | 68,6 % | 65,7 % |
| Proofpoint | 3,0 % | 28 | 92,9 % | 67,9 % | 67,9 % |
| IONOS | 2,3 % | 22 | 86,4 % | 9,1 % | 4,5 % |
| Mimecast | 2,0 % | 19 | 84,2 % | 52,6 % | 42,1 % |
| Sophos | 1,5 % | 14 | 85,7 % | 50,0 % | 50,0 % |
| Trend Micro | 0,9 % | – | – | – | – |
| Retarus | 0,9 % | – | – | – | – |
| Cisco | 0,9 % | – | – | – | – |
| All-Inkl | 0,8 % | – | – | – | – |
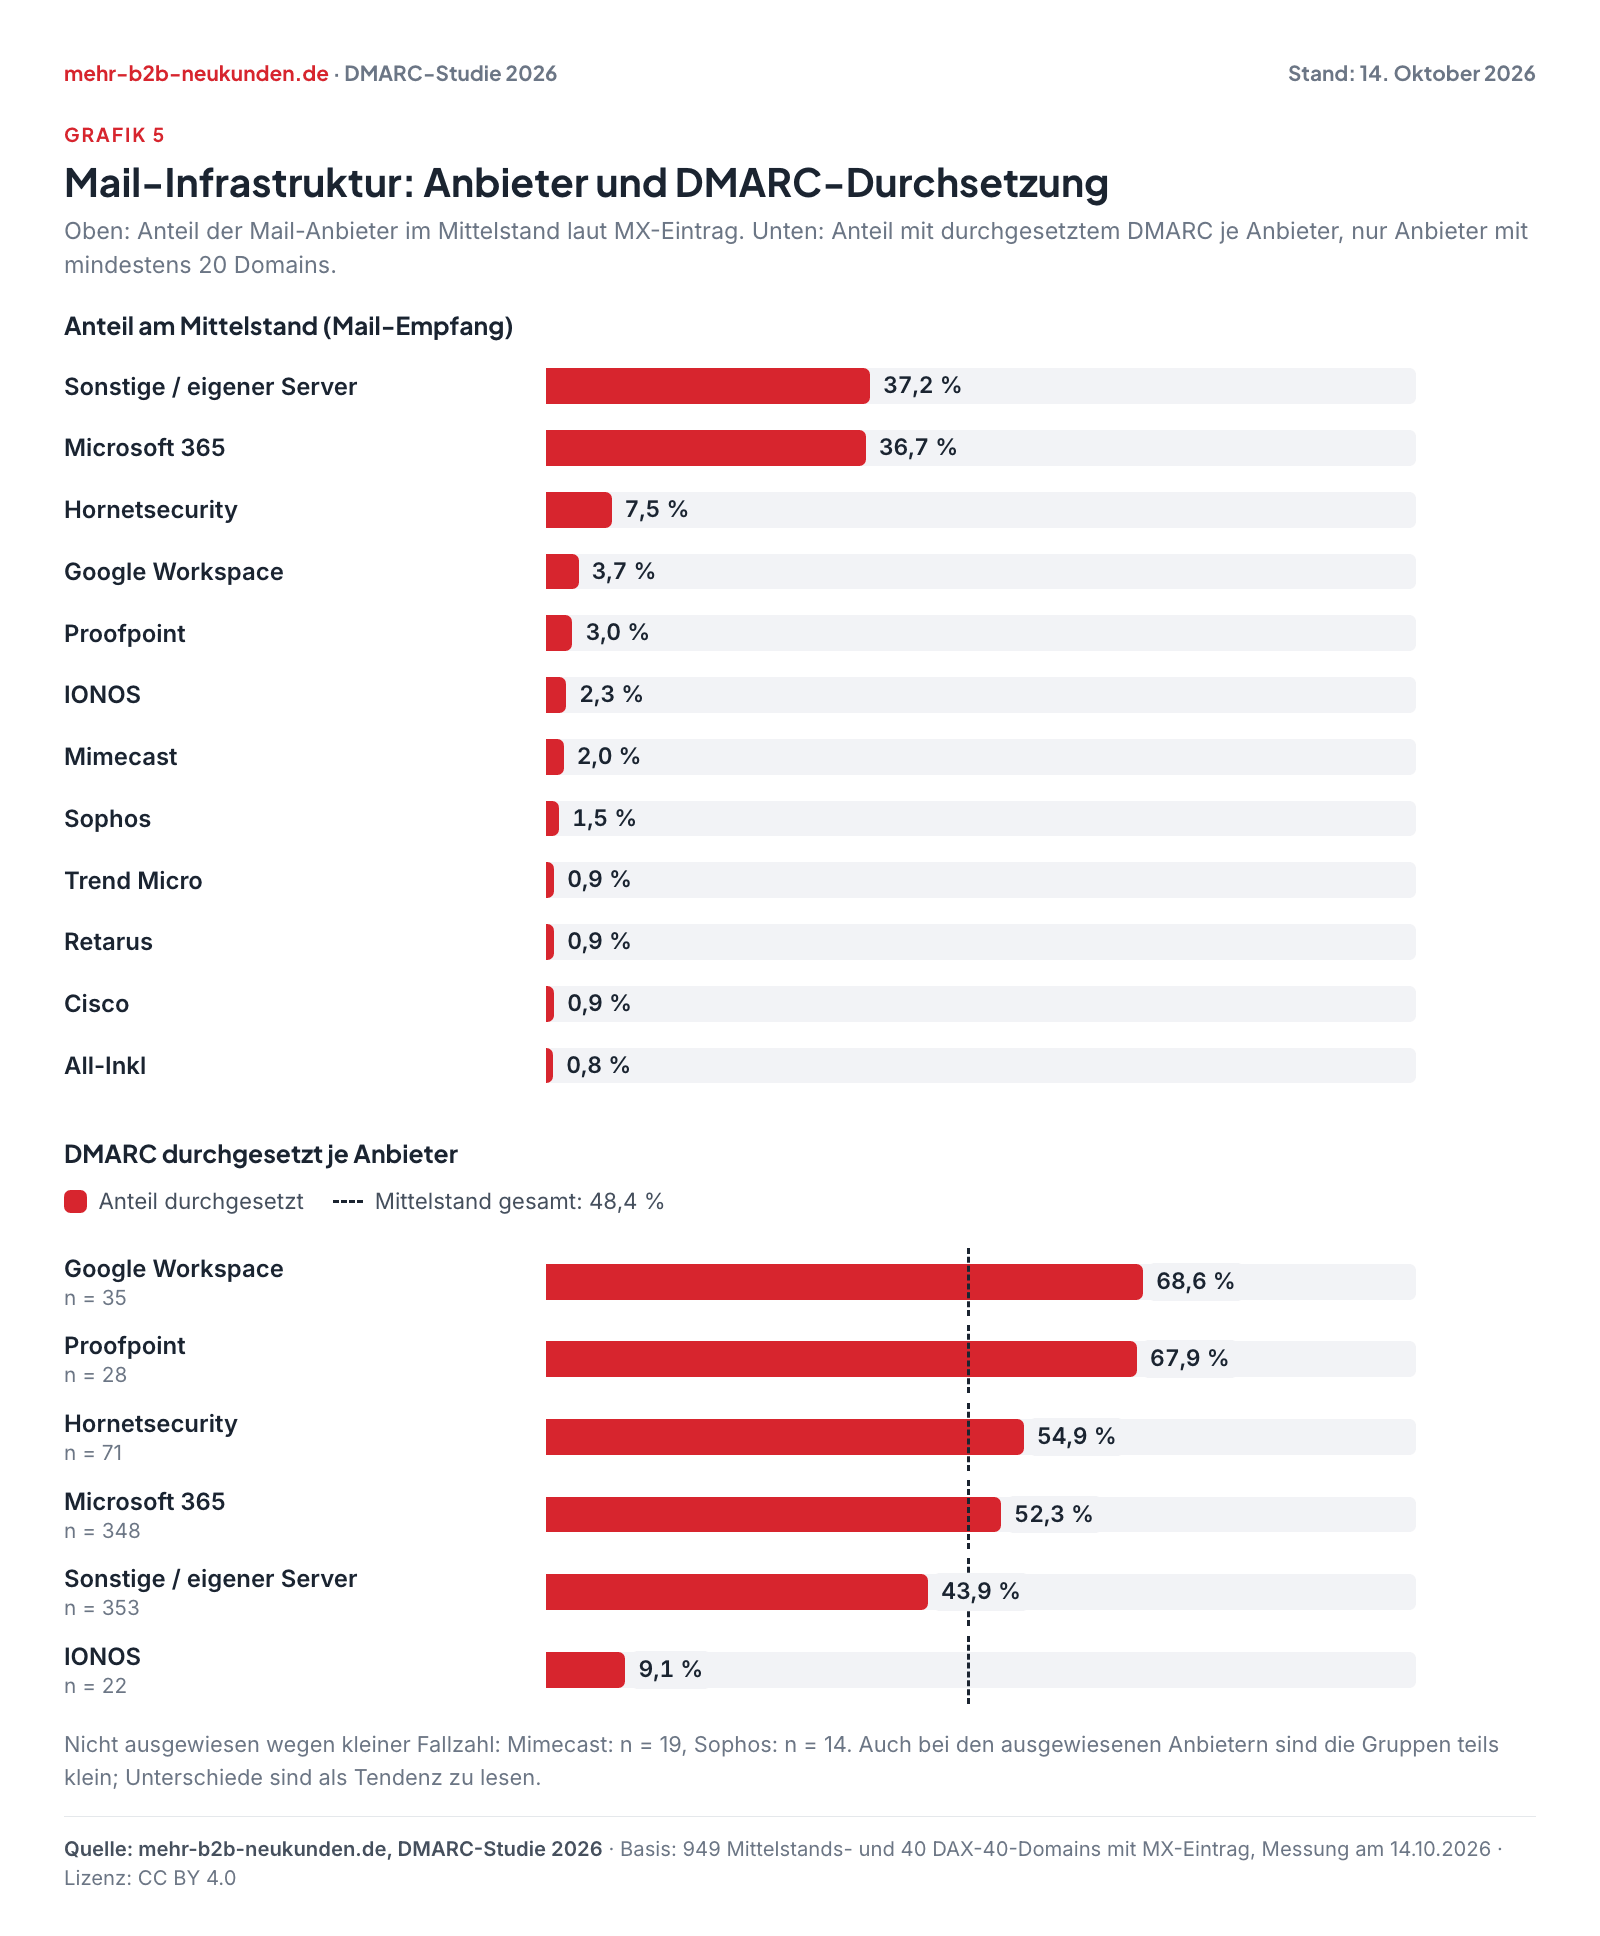
Die Unterschiede zwischen den Anbietern sind deutlich, aber mit Vorsicht zu lesen. Unternehmen mit Google Workspace (68,6 %, n = 35) oder Proofpoint (67,9 %, n = 28) setzen DMARC überdurchschnittlich oft durch. Microsoft 365 (52,3 %) und Hornetsecurity (54,9 %) liegen leicht über dem Mittelstandsschnitt, eigene und kleinere Server (43,9 %) darunter. Auffällig ist IONOS: 86,4 % der Domains haben einen DMARC-Eintrag, durchgesetzt wird er aber nur bei 9,1 %, bei einer kleinen Basis von 22 Domains.
Wichtig für die Einordnung: Die DMARC-Richtlinie steht im DNS der Domain und wird in der Regel vom Unternehmen oder seinem IT-Dienstleister gesetzt, nicht automatisch vom Mailanbieter. Die Werte zeigen deshalb eher, wie professionell die Mail-Infrastruktur insgesamt betreut wird, als dass sie die Anbieter bewerten.
.de oder .com?
Auch die Domain-Endung hängt mit dem Schutzniveau zusammen. Mittelständler mit .com-Domain setzen DMARC deutlich häufiger durch als solche mit .de-Domain. Eine naheliegende Erklärung ist, dass .com-Adressen häufiger von international ausgerichteten Unternehmen genutzt werden; belegen lässt sich das mit diesen Daten allerdings nicht.
| Endung | n | mit DMARC | durchgesetzt |
|---|---|---|---|
| .de | 667 | 73,8 % | 43,8 % |
| .com | 274 | 86,9 % | 59,9 % |
Ergebnis 6: Moderne Zusatzstandards fehlen fast völlig
Über SPF, DKIM und DMARC hinaus gibt es Standards, die den Mailverkehr zusätzlich absichern. MTA-STS legt fest, dass eingehende Mails nur verschlüsselt und nur an die richtigen Server zugestellt werden dürfen. TLS-RPT liefert Berichte, wenn dabei etwas schiefgeht. BIMI zeigt das Firmenlogo neben der Mail im Postfach an und setzt eine durchgesetzte DMARC-Richtlinie voraus.
DKIM-Werte sind eine Untergrenze, weil Selektoren nicht öffentlich auflistbar sind; geprüft wurden gängige Selektoren.
Quelle: mehr-b2b-neukunden.de, DMARC-Studie 2026 · Basis: 949 Mittelstands- und 40 DAX-40-Domains mit MX-Eintrag, Messung am 14.10.2026 · Lizenz: CC BY 4.0
Daten als Tabelle anzeigen
| Standard | Mittelstand | DAX 40 |
|---|---|---|
| DKIM gefunden | 59,3 % | 85,0 % |
| MTA-STS | 4,3 % | 30,0 % |
| TLS-RPT | 4,8 % | 35,0 % |
| BIMI | 4,3 % | 30,0 % |
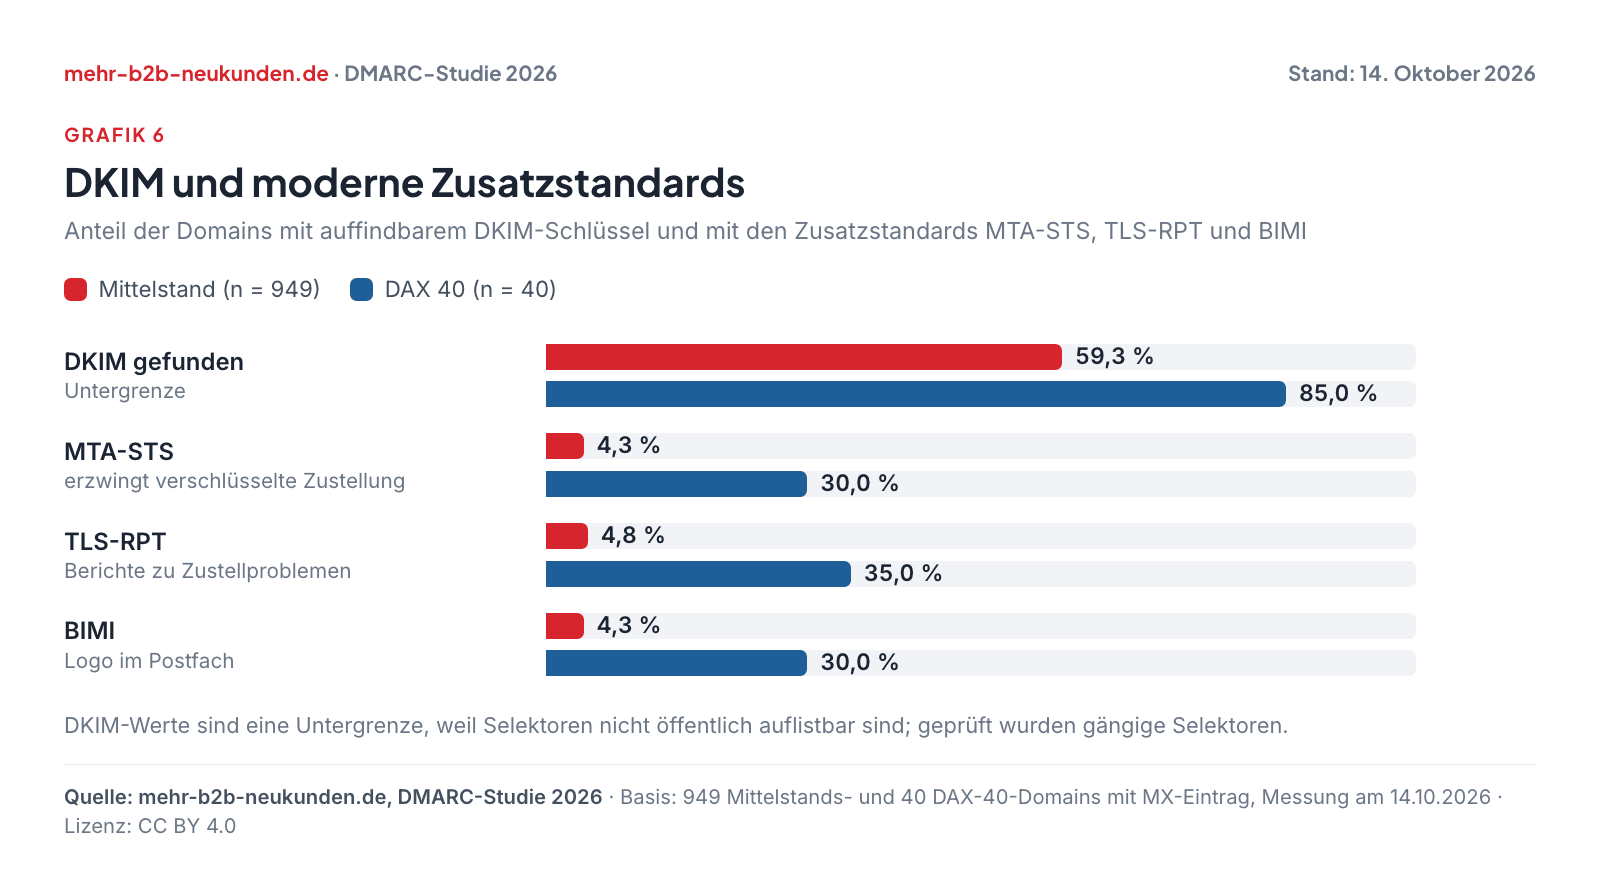
Im Mittelstand sind diese Standards eine Randerscheinung: MTA-STS nutzen 4,3 %, TLS-RPT 4,8 % und BIMI 4,3 %. Bei den DAX-Konzernen liegen die Werte bei 30,0 %, 35,0 % und 30,0 %. Einen DKIM-Schlüssel fanden wir bei 59,3 % der Mittelständler und 85,0 % der DAX-Konzerne. Weil sich DKIM-Selektoren nicht öffentlich auflisten lassen, liegt der tatsächliche Anteil vermutlich höher.
Warum das Risiko real ist
Gefälschte Absenderadressen sind der Kern zweier Betrugsmaschen, die Unternehmen jeder Größe treffen können:
- CEO-Fraud: Eine Mail, scheinbar von der Geschäftsführung, weist die Buchhaltung an, kurzfristig und vertraulich eine Überweisung auszuführen, etwa für eine angebliche Übernahme oder einen dringenden Vertragsabschluss.
- Rechnungsbetrug: Kunden erhalten eine Rechnung oder die Mitteilung über eine „geänderte Bankverbindung“, die vom echten Lieferanten zu stammen scheint. Bezahlt wird auf das Konto der Betrüger.
Polizei und Sicherheitsbehörden warnen seit Jahren vor diesen Maschen. Eine durchgesetzte DMARC-Richtlinie verhindert, dass Angreifer dafür die exakte Domain eines Unternehmens nutzen: Empfänger, die DMARC prüfen, weisen solche Mails ab oder sortieren sie aus. Damit schützt das Unternehmen nicht nur sich selbst, sondern vor allem Kunden und Geschäftspartner, die Mails von dieser Domain erhalten.
Ehrlich eingeordnet: DMARC ist kein Allheilmittel. Gegen ähnlich aussehende Domains mit vertauschten Buchstaben, gegen gehackte echte Postfächer und gegen gefälschte Anzeigenamen hilft es nicht. Es schließt aber die einfachste und billigste Angriffsvariante. Ohne diesen Grundschutz bleiben alle weiteren Maßnahmen lückenhaft.
Hinzu kommt ein wirtschaftlicher Effekt: Fehlende oder fehlerhafte Einträge kosten Zustellbarkeit. Angebote, Newsletter und Vertriebs-Mails landen häufiger im Spam, und die Absender-Reputation der Domain leidet.
Was Google, Yahoo und Microsoft verlangen
Die großen Postfachanbieter haben die Authentifizierung zur Bedingung gemacht. Seit Februar 2024 verlangen Google (Gmail) und Yahoo von Massenversendern, die täglich sehr viele Nachrichten an private Postfächer schicken:
- SPF und DKIM für die Absenderdomain,
- eine DMARC-Richtlinie, mindestens
p=none, wobei die sichtbare Absenderdomain zu SPF oder DKIM passen muss (Alignment), - für Werbe-Mails eine Abmeldung mit einem Klick sowie eine niedrige Beschwerdequote.
Microsoft zog im Mai 2025 für Outlook.com, Hotmail.com und Live.com nach und fordert von Absendern mit hohem Versandvolumen ebenfalls SPF, DKIM und DMARC. Mails, die diese Anforderungen nicht erfüllen, riskieren, im Junk-Ordner zu landen oder abgelehnt zu werden.
Für B2B-Versender heißt das: Auch wer nicht als Massenversender gilt, wird zunehmend nach denselben Kriterien bewertet. Die Mindestanforderung p=none reicht für die Zustellbarkeit, schützt aber nicht vor Missbrauch. Wer DMARC ohnehin einrichtet, sollte den Weg bis p=reject zu Ende gehen. Welche Software beim Versand hilft und worauf es bei der Zustellbarkeit im Outbound ankommt, zeigt unser Vergleich der besten E-Mail-Outreach-Tools.
In 4 Schritten zu p=reject
Der Weg von p=none zu einer durchgesetzten Richtlinie ist meist kein großes IT-Projekt, sondern eine Frage sauberer Auswertung. Bewährt hat sich diese Reihenfolge:
- Inventar aller Versender erstellen. Neben dem eigenen Mailserver oder Microsoft 365 verschicken oft weitere Dienste Mails im Namen der Domain: Newsletter-Software, CRM, Ticketsystem, Buchhaltung, Onlineshop oder Bewerbermanagement. Listen Sie alle auf, auch Dienstleister, die für Sie senden.
- SPF und DKIM korrigieren. Tragen Sie jeden legitimen Dienst in den SPF-Eintrag ein, achten Sie auf genau einen Eintrag und höchstens zehn DNS-Abfragen. Aktivieren Sie DKIM mit der eigenen Domain bei jedem Dienst, der das unterstützt. Prüfen lässt sich beides mit dem SPF-Check und dem DKIM-Check.
- rua-Berichte auswerten. Setzen Sie DMARC zunächst auf
p=nonemit Berichtsadresse (rua). Die Aggregate-Reports zeigen, welche Server in Ihrem Namen senden und ob SPF und DKIM dabei bestehen. Werten Sie sie über einige Wochen aus, bis alle legitimen Quellen sauber authentifiziert sind. - Schrittweise verschärfen: erst quarantine, dann reject. Wechseln Sie auf
p=quarantine, bei Bedarf zunächst nur für einen Teil der Mails über denpct-Wert. Beobachten Sie die Berichte weiter und stellen Sie danach aufp=rejectum.
Den passenden Eintrag für jede Stufe erstellt der DMARC-Generator. Auch Domains, die gar keine Mails versenden, brauchen Schutz: Ein SPF-Eintrag v=spf1 -all und DMARC mit p=reject verhindern, dass sie für Fälschungen genutzt werden. In der Studie sind von 51 Mittelstands-Domains ohne Mail-Empfang lediglich 9 per DMARC-Richtlinie quarantine oder reject abgesichert.
Methodik und Grenzen
- Stichprobe
- 1.000 mittelständische Unternehmen aus Wikidata (CC0): Unternehmen mit Sitzland Deutschland, offizieller Website und 50 bis 4.999 Beschäftigten; ohne Vereine, Stiftungen, öffentliche Einrichtungen und Genossenschaftsbanken. Als Vergleichsgruppe dienen die 40 Konzerne des DAX.
- Größenklassen
- Einteilung nach Beschäftigtenzahl laut Wikidata: 50–249 Beschäftigte (n = 295), 250–999 Beschäftigte (n = 356), 1.000–4.999 Beschäftigte (n = 298).
- Messung
- Stichtag 14. Oktober 2026: öffentliche DNS-Abfragen (MX, TXT für SPF, _dmarc, DKIM unter 20 gängigen Selektoren, _mta-sts, _smtp._tls, default._bimi) über die Resolver 1.1.1.1 und 8.8.8.8. Mail-Anbieter wurden anhand der MX-Einträge zugeordnet; für Auswertungen je Anbieter gilt eine Mindestfallzahl von 20 Domains.
- Prozentbasis
- Alle Anteile beziehen sich auf Domains mit E-Mail-Empfang (MX-Eintrag): 949 von 1.000 Mittelstands-Domains und 40 von 40 DAX-Domains. Die 51 Mittelstands-Domains ohne MX-Eintrag sind nicht in der Basis enthalten. Alle Werte sind auf eine Nachkommastelle gerundet.
- Definitionen
- „DMARC durchgesetzt“: Richtlinie
p=quarantineoderp=reject. „Ohne wirksames DMARC“: kein DMARC-Eintrag oderp=none. „DMARC nur auf dem Papier“:p=noneohne Berichtsadresse. „Voll abgesichert“: genau ein SPF-Eintrag mit höchstens zehn DNS-Abfragen und Abschluss-all,~alloderredirect, kombiniert mit durchgesetztem DMARC. - Grenzen
- Die Stichprobe beruht auf Unternehmen mit Wikidata-Eintrag und dürfte eher besser organisierte Firmen enthalten. Die Werte sind daher eher als Obergrenze für den gesamten Mittelstand zu lesen; tatsächlich dürfte der Schutz im Durchschnitt schwächer sein. DKIM-Werte sind eine Untergrenze, weil Selektoren nicht öffentlich auflistbar sind. Die Erhebung ist eine Momentaufnahme zum Stichtag, DNS-Einträge können sich jederzeit ändern. Gemessen wurde die veröffentlichte Konfiguration, nicht, wie einzelne Empfänger sie auswerten.
- Datenschutz
- Ausgewertet wurden ausschließlich öffentlich abrufbare DNS-Einträge. Die Studie nennt keine einzelnen Unternehmen; Rohdaten auf Unternehmensebene werden nicht veröffentlicht.
Presse, Downloads und Zitierhinweis
Für Redaktionen gibt es die Pressemitteilung zur Studie auf einer eigenen Seite. Alle Grafiken und Kennzahlen stehen zum Download bereit.
- Alle Kennzahlen als CSV
- Grafik 1: DMARC-Richtlinien: Mittelstand und DAX 40 im Vergleich
- Grafik 2: DMARC durchgesetzt nach Unternehmensgröße
- Grafik 3: Schutzstufen gegen E-Mail-Spoofing
- Grafik 4: SPF: Abschluss-Regel und typische Fehler
- Grafik 5: Mail-Infrastruktur: Anbieter und DMARC-Durchsetzung
- Grafik 6: DKIM und moderne Zusatzstandards
- Titelgrafik zur Studie
So zitieren Sie die Studie
Quelle: mehr-b2b-neukunden.de, DMARC-Studie 2026
Link: https://mehr-b2b-neukunden.de/studie/dmarc-spf-mittelstand-2026/
Grafiken und aggregierte Kennzahlen stehen unter der Lizenz Creative Commons Namensnennung 4.0 International (CC BY 4.0). Sie dürfen sie redaktionell und kommerziell nutzen, bearbeiten und weitergeben, sofern Sie die Quelle wie oben angeben und auf diese Seite verlinken. Für Rückfragen, Sonderauswertungen oder Interviews erreichen Sie Felix Wilhelm per E-Mail an info@vertriebsmitarbeiter.ai oder telefonisch unter +49 174 164 5727.
Häufige Fragen zur Studie
Wie viele Mittelständler sind laut Studie nicht wirksam gegen E-Mail-Spoofing geschützt?
51,6 % der untersuchten Mittelständler mit E-Mail-Empfang haben entweder keine DMARC-Richtlinie oder nur die Stufe p=none, die gefälschte Mails nicht aufhält. Bei den DAX-40-Konzernen sind es 22,5 %.
Was bedeutet „DMARC durchgesetzt“?
Eine Domain setzt DMARC durch, wenn ihre Richtlinie auf quarantine (verdächtige Mails in den Spam) oder reject (Mails abweisen) steht. Das trifft auf 48,4 % des Mittelstands und 77,5 % der DAX-Konzerne zu. Die Stufe p=none dient nur der Beobachtung.
Wie wurden die Daten erhoben?
Am 14. Oktober 2026 wurden ausschließlich öffentliche DNS-Einträge abgefragt: MX, SPF, DMARC, DKIM, MTA-STS, TLS-RPT und BIMI. Die Stichprobe umfasst 1.000 Unternehmen aus Wikidata und die 40 DAX-Konzerne; Prozentwerte beziehen sich auf 949 beziehungsweise 40 Domains mit MX-Eintrag.
Werden einzelne Unternehmen genannt?
Nein. Die Studie veröffentlicht ausschließlich aggregierte Werte für Gruppen von Unternehmen. Einzelne Firmen, Domains oder Messergebnisse werden weder genannt noch zum Download angeboten.
Darf ich Grafiken und Zahlen der Studie verwenden?
Ja. Grafiken und aggregierte Kennzahlen stehen unter der Lizenz CC BY 4.0. Sie dürfen sie redaktionell und kommerziell nutzen, wenn Sie die Quelle nennen: „Quelle: mehr-b2b-neukunden.de, DMARC-Studie 2026“ mit Link auf diese Seite.